Периметр руководителя — это не рабочий ноутбук. Когда мы делаем аудит внешнего контура фаундера или топ-менеджера, ноутбук с корпоративным MDM обычно оказывается самой защищённой точкой. Пробой идёт мимо неё: через личную почту, помощника, домен, зарегистрированный на частный email, или сторис супруги с геометкой.
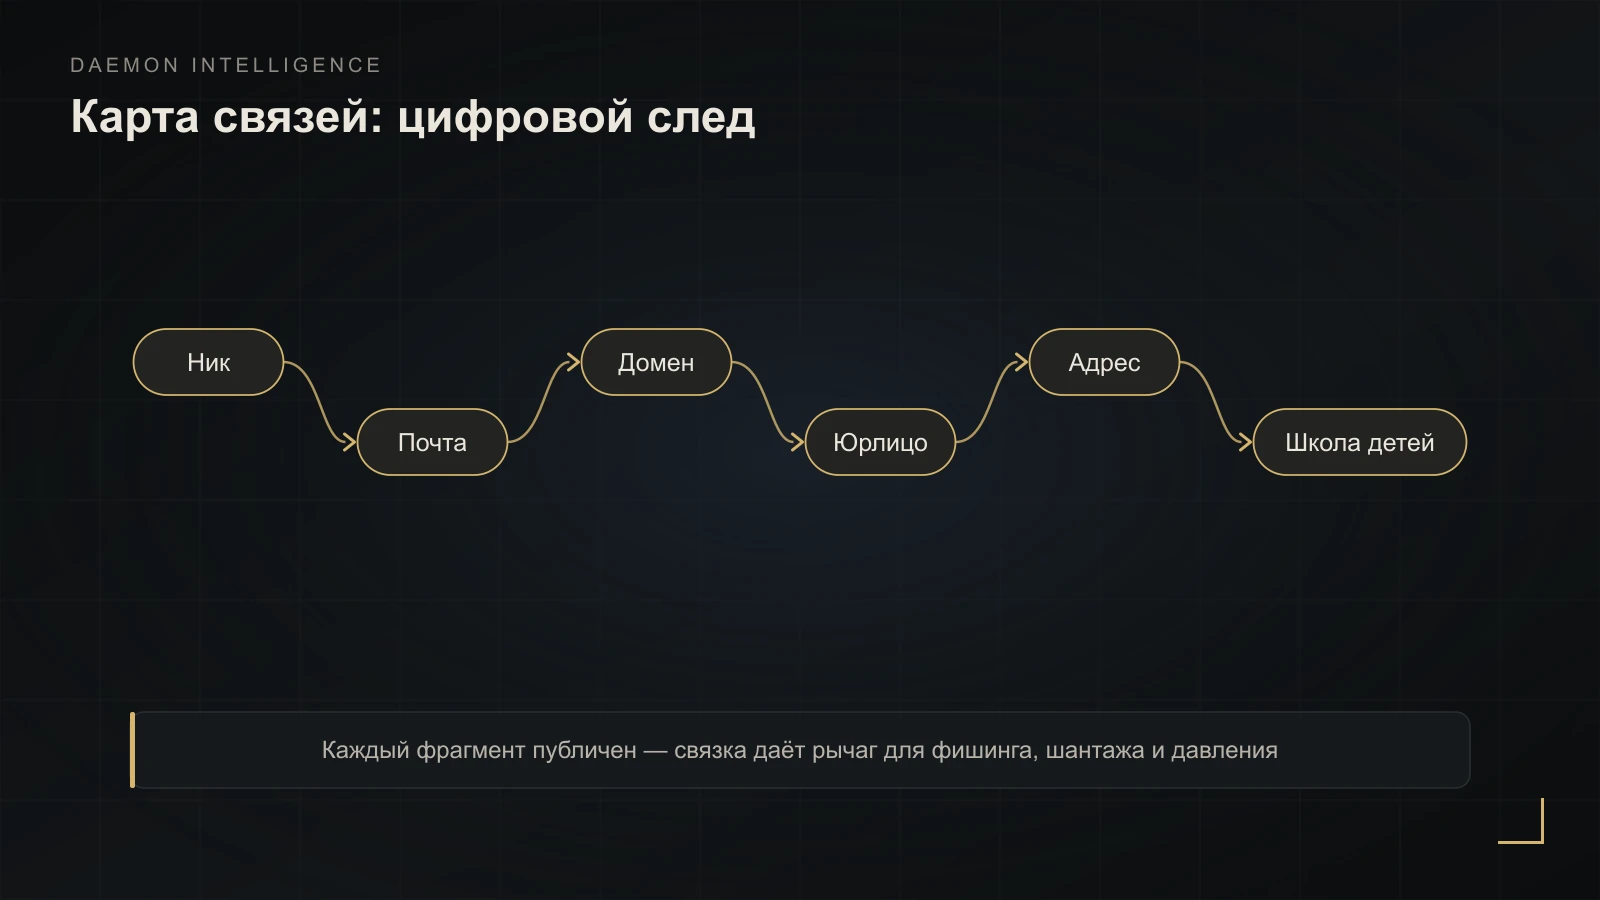
Опасна не отдельная деталь, а связка: старый ник ведёт к почте, почта — к домену, домен — к юрлицу, юрлицо — к адресу, адрес — к школе детей. Каждый фрагмент публичен и безобиден, а вместе они становятся рычагом для фишинга, шантажа или давления в переговорах. Поэтому цель OPSEC руководителя — не спрятать всё, а разорвать связность, и держит её не сила воли, а устройство контуров. Ниже — как это устройство собрать: модель угроз, разделённые контуры, протокол подтверждения переводов, номер, антипробив и правила для семьи. Базовое определение и отличие OPSEC от кибербезопасности — в статье что такое операционная безопасность.
Начните с модели угроз, а не с инструментов#
Покупать «безопасность» приложениями бессмысленно, пока нет ответа на пять вопросов; это адаптация методики EFF Surveillance Self-Defense:
- Что я защищаю? Короткий список критичной информации: маршруты, структура владения, сделки на стадии подготовки, доступы, контакты семьи. Это ориентир — всё остальное второстепенно.
- От кого? Не «от хакеров вообще», а конкретно: конкурент, экс-партнёр в конфликте, мошенник-социнженер, недобросовестный подрядчик, грабитель, который ищет цель по открытым признакам достатка.
- Насколько плохо, если защита провалится? Сорванная сделка, увод денег, угроза семье — разный вес.
- Насколько это вероятно? У мобильного оператора есть техническая возможность видеть ваш трафик, но вероятность, что он сольёт его вам во вред, низка. Значит, это не ваш приоритет.
- Сколько я готов вложить? Деньги, неудобство и внимание — ограниченный ресурс.
Отсюда навык, который отличает систему от паранойи, — осознанное принятие риска. Если стоимость защиты выше реального риска, вы сознательно что-то не защищаете. Паранойя — это защита без модели угроз: ресурс уходит на маловероятное, а на вероятное не остаётся. Ранжируйте угрозы по «ущерб × вероятность», закрывайте верх списка, низ примите.
Архитектура личностей: как реально разделить контуры#
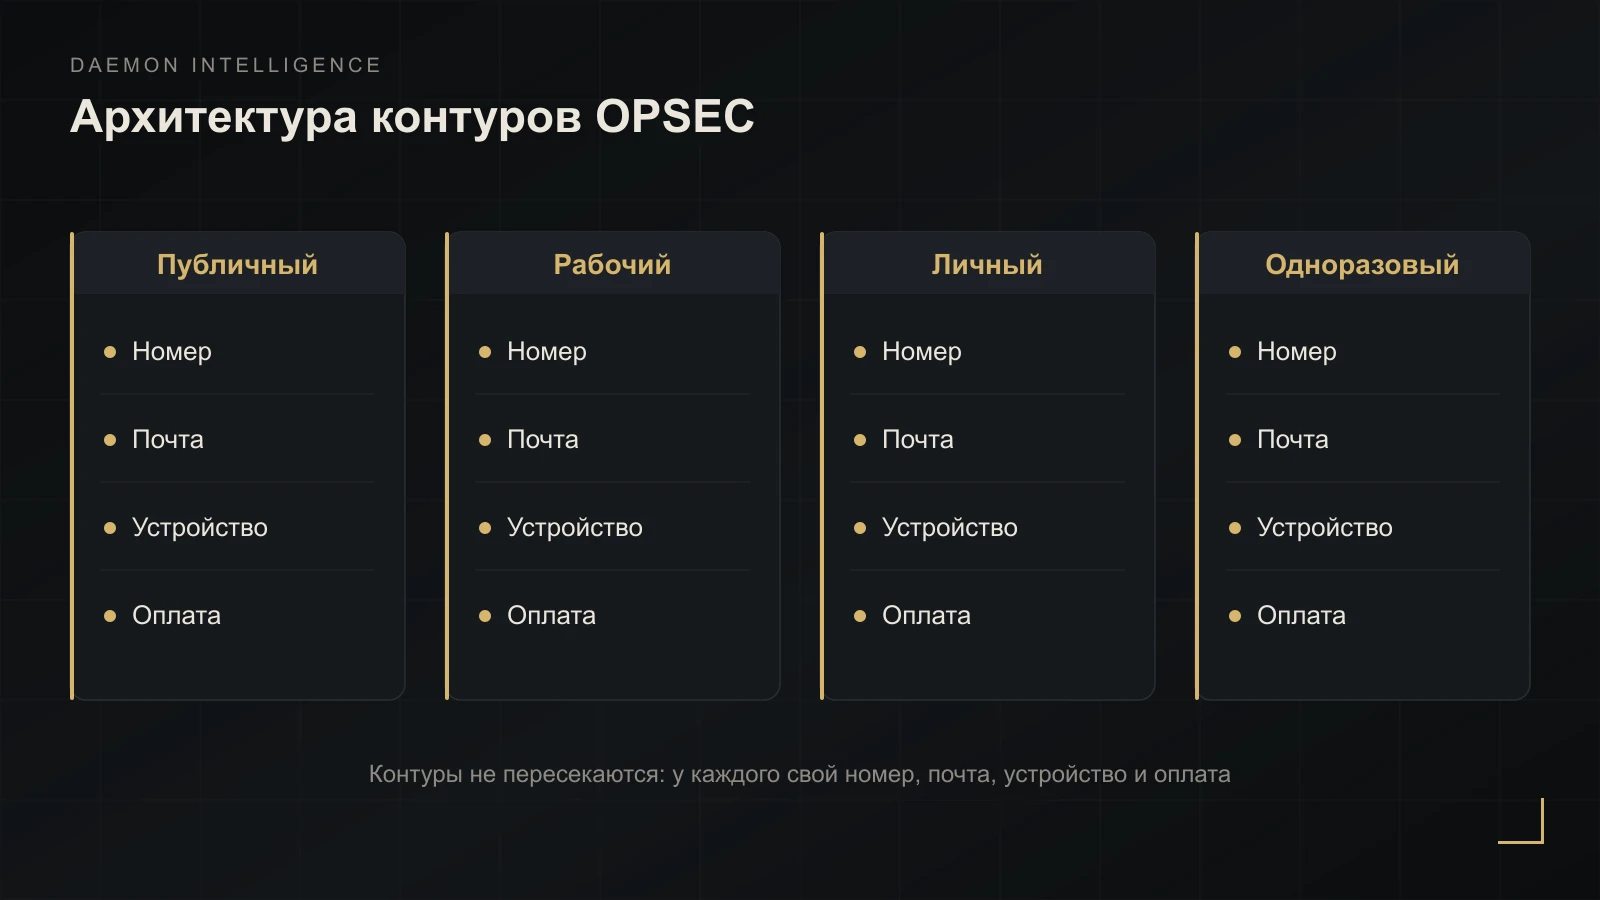
Компартментализация — это когда у каждого контура свой набор идентификаторов, и они не пересекаются. Рабочая модель для легального руководителя (не для анонимности активиста):
| Контур | Телефон | Почта | Браузер/устройство | Оплата | Правило |
|---|---|---|---|---|---|
| Публичный (бренд, визитки, соцсети) | Виртуальный номер | Публичный адрес / алиас | Отдельный профиль браузера | Юрлицо / корп-карта | Никогда не привязан к личному номеру и адресу |
| Рабочий (команда, сделки) | Корпоративный номер | Корп-почта + алиас на сервис | Рабочее устройство | Корп-счёт | Не смешивать с личным облаком |
| Личный (семья, банки, документы) | Основной SIM с блокировкой переноса | Приватный ящик + уникальные алиасы | Личное устройство | Личные карты | Номер и почта не светятся публично |
| Одноразовый (регистрации, промо) | Виртуальный номер | Алиас-«приманка» | Гостевой профиль | Виртуальная карта | Утечка не задевает остальные контуры |
Инструменты, на которых это собирается (актуальны на 2026 год):
- MySudo — до девяти отдельных «персон», у каждой свой номер, почта и профиль. Реальный номер не светится нигде публично, что заодно снижает риск SIM-swap и спама.
- SimpleLogin (open-source, входит в Proton) — уникальный почтовый алиас на каждый сервис. При утечке вы отключаете один алиас, а не меняете основной адрес.
- Proton Mail как «якорная» приватная почта за алиасами.
Практика первого дня: выпишите, сколько сервисов сейчас висит на одном номере и одной почте — это и есть ваша связность. Переведите банки, госсервисы и криптокошельки на личный контур с аппаратным вторым фактором. Все новые регистрации — только через алиас. Публичные контакты — только через виртуальную персону.
Идентификаторы — половина дела. Вторая половина — поведение#
Даже без общих логинов контуры связываются по поведению: стиль письма, характерные обороты, часы активности, устройства. Поэтому разделяйте и поведение контуров: разный тон в публичном и личном, отдельные устройства, разное время. Одна ошибка связности схлопывает всё разделение разом — как один и тот же ник, по которому собирают остальные аккаунты и выходят на почту.
Инструменты не заменяют дисциплину: Signal, VPN, мессенджеры#
«Поставил Signal и VPN — я защищён» — самое дорогое заблуждение руководителя. Инструмент решает узкую задачу и не заменяет дисциплину.
Показательна история Signalgate (март 2025): члены администрации США обсуждали детали удара по целям в Йемене в групповом чате Signal и случайно добавили туда журналиста (разбор на Wikipedia). Signal криптографически надёжен, но провал был не в шифровании, а в том, что и кому говорили в канале. Для бизнеса это значит: безопасность канала определяет не приложение, а содержание разговора и состав участников.
Мессенджеры стоит сравнивать по метаданным, а не по слову «шифрование»:
| Мессенджер | Регистрация | Метаданные | Кому подходит |
|---|---|---|---|
| Signal | Нужен номер (с марта 2024 есть username — номер можно скрыть от собеседников) | E2EE + sealed sender; на сервере только дата создания и последнего входа | Оптимальный баланс для большинства руководителей |
| Threema | Без номера и email — случайный ID | Нет серверного архива и графа контактов | Когда нельзя привязывать аккаунт к номеру |
| Session | Без номера и идентичности | Маршрутизация через случайные ноды, максимум защиты метаданных | Высокая модель угроз, готовность терпеть неудобство |
VPN не даёт анонимности. Он прячет трафик от интернет-провайдера, но собирает те же метаданные у оператора VPN — которого можно принудить или взломать. Tor сильнее по сетевой анонимности, но и он не спасает, если скомпрометировано устройство или вы залогинились в личную почту. Ловят не на шифровании, а на ошибке поведения.
Верификация: протокол против deepfake-звонка#
Голос руководителя клонируется по короткому фрагменту публичного видео, и «звонок от шефа» с просьбой срочно подтвердить перевод стал массовой схемой. В годовом отчёте FBI IC3 за 2025 год впервые появилась отдельная категория ИИ-мошенничества — 22 364 жалобы и почти $893 млн потерь; чаще всего это надстройка над обычной компрометацией почты.
Надёжной «детекции подделки на лету» не существует — защита строится на процедуре, которую синтетикой не обойти:
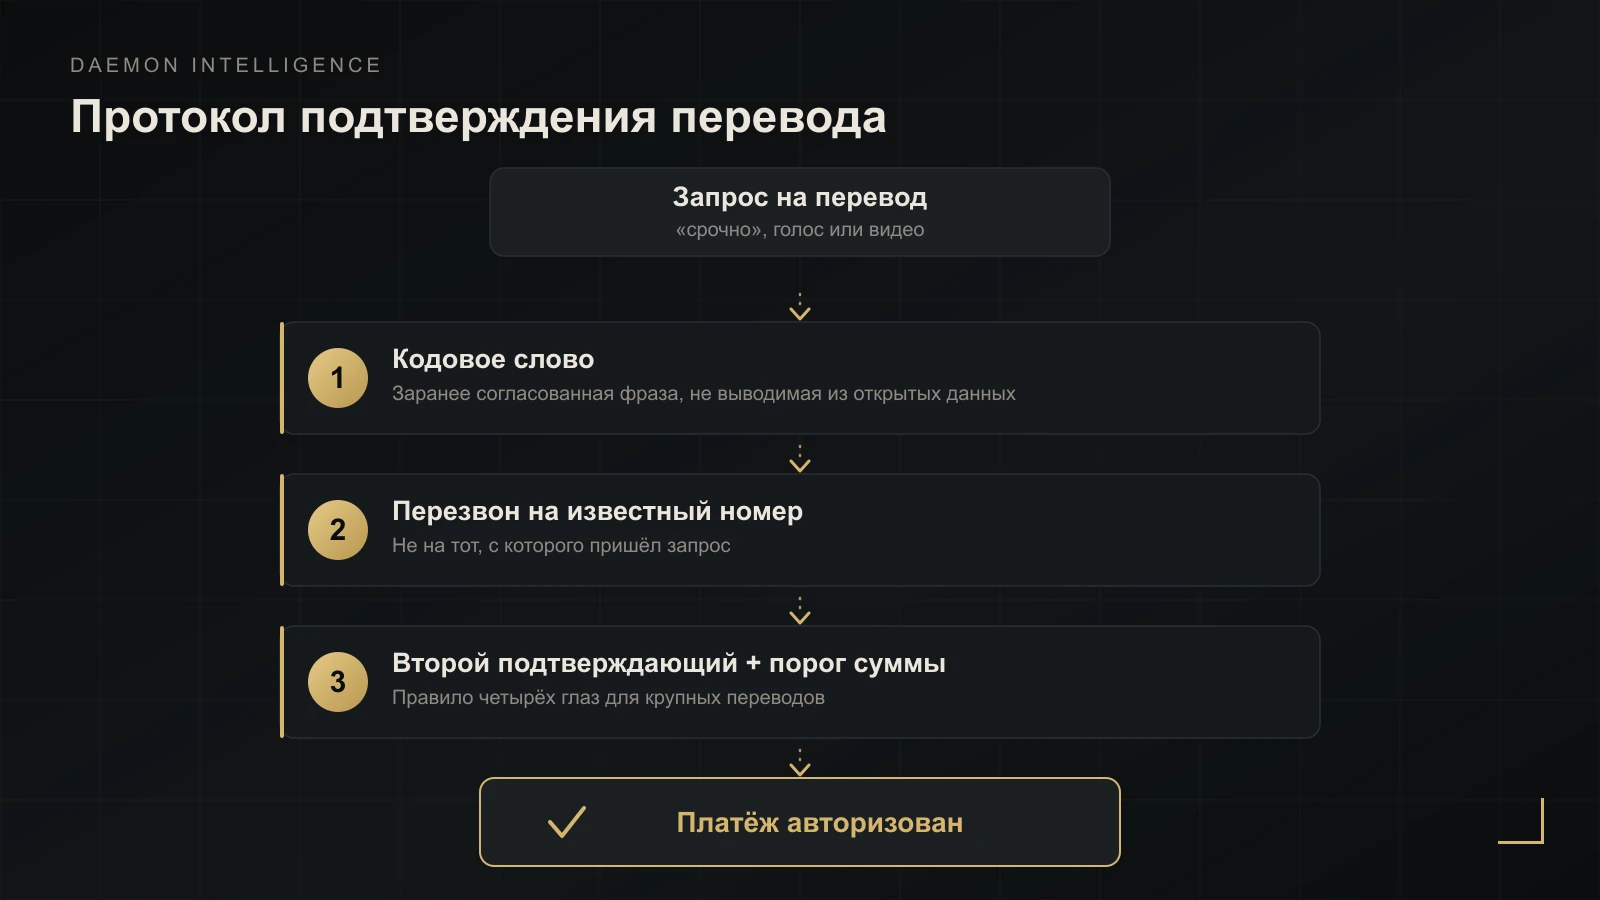
- Кодовое слово. Заранее согласованная неочевидная фраза для подтверждения личности перед любым чувствительным действием — и в семье, и в финконтуре. Не выводимая из открытых данных.
- Подтверждение по независимому каналу. Любую просьбу о переводе или смене реквизитов подтверждайте перезвоном на заранее известный номер — не на тот, с которого пришёл запрос.
- Правило четырёх глаз и порог суммы. Переводы выше заданного порога — минимум два независимых подтверждающих. Ни голос, ни видео сами по себе не авторизуют платёж.
Номер, SIM-swap и аккаунты#
Номер телефона — узел, к которому привязаны восстановление доступа и часто второй фактор. Поэтому:
- Уберите SMS из второго фактора для критичных аккаунтов (почта-узел, банк, крипта, корпоративные консоли). SMS перехватывается при SIM-swap. Используйте приложение-аутентификатор или аппаратные ключи — passkeys, YubiKey, Titan. Их не берёт даже фишинг с перехватом сессии.
- Заблокируйте перенос номера. У операторов есть блокировка переноса к другому оператору и блокировка смены SIM/eSIM внутри сети. Снимайте её только на время легального переноса и сразу включайте обратно. В России смежный инструмент — самозапрет на оформление SIM и кредитов.
- Включите оповещения о смене SIM или оператора на почту, которую вы реально читаете. Любое неожиданное снятие блокировки — повод действовать немедленно.
Если есть подозрение, что скомпрометировано само устройство, проверьте его отдельно — как проверить телефон на прослушку и слежку. Базовый слой гигиены (пароли, обновления, ревизия сессий) вынесен в разбор 10 ошибок цифровой гигиены — без него архитектура контуров не держится.
Антипробив: что убирать из открытого доступа первым#
Совет «не публикуйте лишнего» писался для эпохи, когда профиль собирал аналитик руками. Сейчас корреляцию удешевила автоматика: поиск по лицу вроде PimEyes находит, где ваше лицо всплывает по всему открытому вебу, а языковые модели за минуты сшивают то, что раньше стоило часов работы. Полностью исчезнуть нельзя, поэтому задача — снять с открытого доступа те точки, через которые на руководителя выходят чаще всего. Порядок у нас обычно такой:
- Домашний адрес. Он открывает физический доступ к вам и семье, поэтому первым. С 1 марта 2023 года ФИО собственника в выписках ЕГРН третьим лицам закрыты по умолчанию — не подавайте заявление о раскрытии. Остальные источники — адреса доставки в утёкших базах, регистрации компаний и доменов на домашний адрес, геометки семьи. Компании и домены переведите на юридический или офисный адрес.
- Личный номер. Через него узнают имя (перевод по СБП, определители), находят мессенджеры и строят SIM-swap. Что именно раскрывает номер и как закрыть каждый канал, разобрано в статье что видно по номеру телефона.
- Лицо. Оно связывает публичную персону с приватными профилями, которые вы считали отдельными, и его нельзя сменить. Разные аватары для публичного и личного контура, меньше «якорных» фото в открытом доступе и заявки на исключение из индексов — по материалу о том, как закрыть поиск по лицу.
- Связки с семьёй. Школа, секции, маршруты детей и сторис супруги часто раскрывают больше, чем профиль самого руководителя, — об этом раздел ниже.
Правовой инструмент в России. С 1 марта 2021 года поправки в 152-ФЗ упростили удаление персональных данных из общего доступа: требовать можно, если данные неполные, устаревшие, неточные, получены незаконно или не нужны для заявленной цели. На требование прекратить обработку у оператора 10 рабочих дней (ещё до 5 — при мотивированном продлении), а для данных, которые вы сами разрешили распространять, — 3 рабочих дня. При отказе — жалоба в Роскомнадзор. Отдельно работает право на забвение: форма удаления ссылок из выдачи у Яндекса, Google и Mail. Полная последовательность — что и куда отправлять — в гайде о том, как удалить информацию о себе из интернета.
Самопроверка следа (бесплатно, с этого стоит начать):
- поиск по ФИО, никам и почтам в Яндексе и Google;
- Have I Been Pwned — в каких утечках засветилась ваша почта; подробнее — как проверить утечку данных;
- Sherlock и WhatsMyName — один ник по сотням площадок;
- поиск по своему лицу — где всплывает ваше фото и что найдёт противник.
Семья и поездки: самый слабый периметр#
У состоятельного человека проще выйти через супругу, ассистента или подростка, чем через корпоративную ИТ-службу. И ставки здесь выше цифровых: рост числа физических нападений ради доступа к криптоактивам («атаки гаечным ключом») фиксирует TRM Labs — 2025 год стал рекордным (около 60 задокументированных случаев против 41 в 2024-м), и цель обычно вычисляют по открытым признакам достатка.
Минимальный протокол для близкого круга:
- единое семейное кодовое слово (то же, что в разделе про верификацию);
- не публиковать геолокацию в реальном времени — только постфактум;
- отключить публичный шаринг локации (часы, Find My, детские трекеры), историю поездок автомобиля, геотеги на фото;
- убрать «незаметную инфраструктуру»: аккаунт ребёнка, где видна форма школы, родительские чаты с адресами, умные колонки с историей запросов;
- вести деловые поездки без публикации маршрута заранее; бронирования — на корпоративное имя;
- проверить тех, у кого есть ключи от дома, — няню, водителя, домработницу — и дать им те же правила (как проверить домашний персонал).
Для крипты добавьте разнесение доступа (multisig, таймлоки) — оно снижает ценность принуждения одного держателя. Когда периметр включает несколько членов семьи, персонал и поездки, держать его в одиночку тяжело — для этого существует постоянное сопровождение в формате Executive Club.
OPSEC как программа, а не подвиг#
Разовая «зачистка» бесполезна: контур снова зарастёт за полгода. Работает цикл.
Как программа для компании или семейного офиса:
- назначенные роли — кто держит периметр, кто подтверждает переводы;
- регламент коммуникаций — какие темы и каналы допустимы, кто может запрашивать доступы;
- триггеры аудита — перед сделкой или раундом (вторая сторона проверяется отдельно: чек-лист проверки контрагента), при росте публичности, после инцидента, плюс раз в квартал;
- метрики — время закрытия доступа уволенного, доля критичных аккаунтов на аппаратном 2FA, число пересечений идентификаторов между контурами (цель — к нулю).
Отдельный риск — усталость. OPSEC ломается не от незнания, а от того, что каждая мера по отдельности посильна, но их сумма истощает, и человек начинает срезать углы. По опросу Sophos (5000 специалистов), 69% отметили, что усталость и выгорание в безопасности за год выросли. Отсюда правила «долгого» OPSEC:
- автоматизируйте, чтобы убрать решения из момента (менеджер паролей, passkeys, алиасы по умолчанию);
- защищайте топ-5 из списка критичного, а не всё сразу;
- проектируйте под минимум трения — неудобное правило обойдут;
- распределяйте нагрузку на семью и команду, а не держите весь периметр в одиночку.
Практический OPSEC начинается с честной картины: что о вас уже видно со стороны. Если собрать её самостоятельно долго или нужен взгляд со стороны противника — начните с конфиденциальной консультации по цифровому следу, и пройдём по контуру вместе. Как выглядит системная работа над периметром — на странице OPSEC-консалтинга.