OPSEC (опсек, операционная безопасность) — это контроль над тем, какая информация о вас, ваших планах, связях и привычках доступна посторонним, и над тем, как её разрозненные фрагменты складываются в единый профиль.
Опасность редко исходит от одного факта. Она появляется, когда складываются детали: старый email, повторяющийся ник, геометка, фото из поездки, открытая компания, скриншот рабочего экрана, забытый аккаунт.
При проверках цифрового следа мы начинаем именно с того, как эти сигналы сшиваются в одну цепочку. Из неё получается карта: где человек бывает, с кем связан, какие активы контролирует, через кого на него можно выйти и в какой момент он уязвим. Ту же карту собирает и тот, кому нужна точка давления.
Что такое OPSEC простыми словами#
OPSEC (operations security) — это защита информации о действиях, планах, связях, маршрутах, активах, привычках и инфраструктуре человека или компании. Проще говоря, OPSEC отвечает на один вопрос:
Что не должен узнать посторонний, чтобы не получить надо мной преимущество?
В личной жизни под контролем держат адрес, семейные маршруты, личный номер, старые аккаунты и резервные почты. У бизнесмена к этому добавляются переговоры, структура владения, контрагенты, корпоративные доступы и слабые точки команды. У публичного человека граница между образом и личной инфраструктурой по умолчанию размыта, и её приходится выстраивать отдельно.
Короткая формула:
Ценная информация + доступность + связность + предсказуемость = риск.
Утечка паспорта или пароля — далеко не главный источник риска. Чаще его создают бытовые детали, которые повторяются на разных площадках: один ник, одна почта, один маршрут, один номер, один помощник.
Кому нужна операционная безопасность за пределами спецслужб#
Сам термин Operations Security закрепился в военной среде США после работы межведомственной группы Purple Dragon в 1966 году: команда из ВМС, АНБ и Минобороны разбиралась, почему противник во Вьетнаме заранее знал о готовящихся ударах. С тех пор логика вышла далеко за пределы армии. Риск появляется у всех, чья публичность, капитал, должность или сделки делают их интересными для чужого внимания.
| Кто | Как появляется риск | Что проверять первым |
|---|---|---|
| Бизнесмен | Реестры, фото из офиса, перелёты и сигналы о сделках складываются в один профиль | Домены и почты, на которые они зарегистрированы; юрлица и бенефициары; доступы подрядчиков |
| Топ-менеджер | Семья, помощники и старые аккаунты связаны с рабочим контуром | Ассистенты, календарь, мессенджеры, семейные публикации |
| Публичный человек | Сторис и контент раскрывают район, привычные места и расписание | Геометки, старые аккаунты, фотоархивы |
| Блогер | Backstage и рекламные кабинеты пересекаются с личными аккаунтами | Скриншоты, рекламные кабинеты, резервные почты |
| Криптоинвестор | Публичные адреса, ENS-имена и скриншоты портфеля связывают ник с капиталом | Связки ника с адресами, следы бирж с KYC |
Бизнесмену важны не сами деньги, а связки: кто принимает решения, через каких юристов и брокеров идёт работа, какие сделки можно предположить. В РФ карту связей собирают теми же инструментами, что и противник: ЕГРЮЛ, СПАРК, РусПрофайл, kad.arbitr.ru, картотека ФССП. Уровень прозрачности в разных юрисдикциях разный: UK Companies House и российский ЕГРЮЛ публикуют бенефициаров и адреса, свободные зоны ОАЭ и сингапурские структуры — нет. Это часть OPSEC-решения ещё до регистрации компании. Отдельный слой — сами контрагенты: как отличить рабочую компанию от технической, разобрано в материале как распознать фирму-однодневку.
Топ-менеджер становится целью как вход в компанию. Один скриншот рабочего созвона раскрывает название проекта и участников, а публичных выступлений хватает для клонирования голоса. Sumsub зафиксировал рост deepfake-инцидентов примерно в десять раз с 2022 по 2023 год, а отчёт FBI IC3 за 2023 год — почти $2,9 млрд потерь от BEC и CEO-fraud только за этот год. Типичный сценарий — финдиректору звонят «от CEO» с просьбой срочно подтвердить платёж.
Публичный человек или блогер уязвим через накопительный эффект: один пост безобиден, десятки складываются в адреса, расписание и окружение. OPSEC здесь означает не молчание, а фильтр деталей и задержку публикаций — и работу с архивом, который уже лежит в открытом доступе.
Пример из нашей практики (детали изменены): по клиенту-фаундеру за один рабочий день и только по открытым источникам мы восстановили домашний адрес, школу детей, расписание тренировок супруги и контакты его юристов — без единого запроса в закрытые базы. С такой карты обычно и начинаются фишинг, шантаж или давление.
Чем операционная безопасность отличается от кибербезопасности#
Кибербезопасность защищает системы: устройства, почту, облака, сети, корпоративную инфраструктуру и доступы. Базовые требования к этому слою закрепляют отраслевые стандарты — например, NIST Cybersecurity Framework и рекомендации CISA.
Операционная безопасность смотрит шире: она включает поведение (что вы публикуете и кому пишете), места хранения данных, повторяющиеся маршруты и связи между аккаунтами. Кибербезопасность отвечает на вопрос «можно ли получить доступ», OPSEC — на вопрос «что можно понять без доступа».
Типичная ловушка: технический контур аккуратный, а через соцсети утекают адрес, расписание и окружение. Защищённый мессенджер не компенсирует документы без правил хранения, а почта без второго фактора или забытое облако с архивами сводят на нет любые предосторожности в публикациях.
OPSEC и цифровая гигиена: в чём разница#
Цифровая гигиена — это базовая аккуратность в работе с устройствами, аккаунтами и сервисами: пароли, 2FA, обновления, резервные копии, контроль сессий. Развёрнутый набор гайдов по этому слою собран в EFF Surveillance Self-Defense, включая отдельный модуль по управлению цифровым следом.
Пример: у человека включена двухфакторная аутентификация, но он публикует фото из дома, использует один ник на старых форумах, привязывает публичный Telegram к личному номеру и отправляет рабочие документы в обычных чатах. Технически часть защиты есть, операционно контур слабый. Обратное тоже не работает: аккуратные публикации не спасут старый email без 2FA или доступ бывшего подрядчика.
| Кибербезопасность | Цифровая гигиена | OPSEC | |
|---|---|---|---|
| Что защищает | Системы: устройства, сети, аккаунты | Повседневную работу с сервисами | Контекст: связи, поведение, публичные следы |
| Главный вопрос | Можно ли получить доступ? | Не совершаю ли я базовых ошибок? | Что можно понять без доступа? |
| Типовые меры | Шифрование, файрволы, мониторинг | Пароли, 2FA, обновления, бэкапы | Разделение контуров, минимизация, правила публикаций |
| Когда не хватает | Данные утекают через поведение | Ошибки не связаны с моделью угроз | Без первых двух слоёв не держится |
Поэтому защита строится в два слоя: сначала закрываются базовые ошибки (они разобраны в материале про 10 ошибок цифровой гигиены), затем появляются правила — что можно раскрывать, где, кому и при каких условиях.
Как люди раскрывают себя сами#
Большая часть операционных рисков начинается не со взлома. Человек сам оставляет фрагменты, из которых собирается понятная картина. Чаще всего это:
- публикации в реальном времени;
- одинаковые ники, почты и номера на разных площадках;
- фото с геометками, документами, бейджами, билетами, отражениями;
- скриншоты с вкладками, уведомлениями, названиями файлов;
- старые аккаунты, облака и забытые сервисы;
- пересылка документов в удобных, но неподходящих каналах;
- отсутствие правил для семьи, помощников, сотрудников и подрядчиков.
Социальные сети#
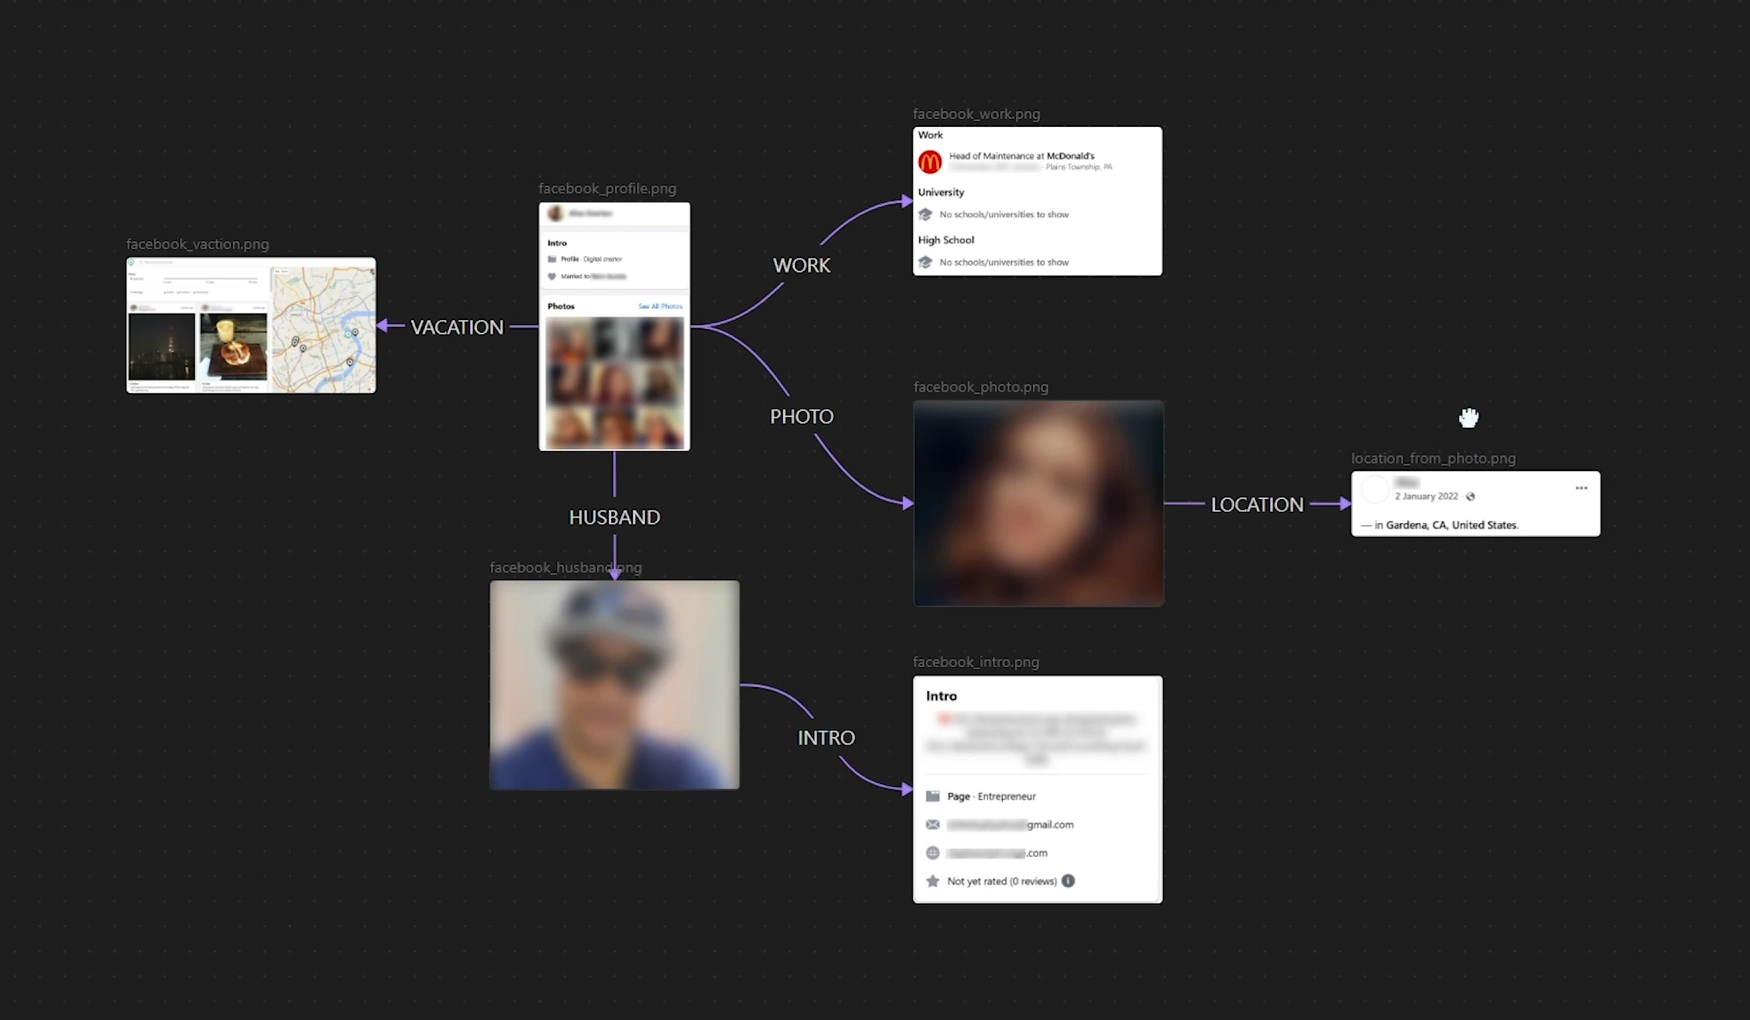
Соцсети показывают больше, чем человек говорит напрямую: ритм жизни, круг общения, привычные места, поездки. У человека с аудиторией особенно опасна повторяемость: один и тот же фон, спортзал, ресторан или водитель со временем превращаются в навигацию по личной жизни.
Старые аккаунты и одинаковые ники#
Старые аккаунты хранят старые email, номера, фотографии, переписки и связи с другими профилями. Забытый форум, старый домен или облако десятилетней давности иногда дают больше контекста, чем актуальная публичная страница. Один ник в Telegram, Instagram1 и на форумах связывает разные роли в один профиль — как именно из одного никнейма собирают остальные аккаунты, показано в разборе как найти человека по нику. Так же работает и номер телефона: привязанный к банкам, мессенджерам и объявлениям, он разворачивается в профиль.
Метаданные и файлы#
Фотографии, документы и скриншоты несут лишнее: дату создания, устройство, геоданные, автора, путь к папке, вкладки браузера. Пример: владелец бизнеса отправляет PDF с правками, а в свойствах файла остаются имя сотрудника, структура папок и рабочее название проекта. Сам документ нейтрален, метаданные раскрывают контекст.
Почта, облака и мессенджеры#
Почта — главный узел цифровой жизни: через неё восстанавливаются доступы, подтверждаются платежи и подключаются сервисы. В облаках файлы лежат годами, ссылки остаются активными, доступы не пересматриваются. Риск не в том, что сервис плохой, а в отсутствии правил: что можно хранить, кто имеет доступ, как подтверждаются просьбы и когда данные удаляются.
AI-сервисы#
Отдельная категория неподходящих каналов — публичные AI-сервисы. В потребительских тарифах ChatGPT, Claude и Gemini по умолчанию могут использовать ваши переписки для обучения моделей, пока вы явно не отключите это в настройках приватности. AI-note-taker'ы (Otter, Fireflies, Granola, Read.ai) подключаются к Zoom, Meet и Teams и хранят расшифровки месяцами. Для рабочих материалов нужен enterprise-режим с отказом от обучения и логированием либо локальные модели.
Окружение: семья, помощники, персонал#
Утечку обычно создаёт не сам владелец данных, а кто-то из окружения: ассистент, подрядчик, водитель, член семьи, SMM-специалист. Сюда же относится незаметная инфраструктура вокруг семьи: Apple Watch с шарингом локации, Tesla с историей поездок, TikTok ребёнка, где видна форма школы, умная колонка с историей запросов, родительские чаты. У состоятельной семьи это обычно самый незащищённый периметр: выйти через супругу, помощника или подростка проще, чем через корпоративную ИТ-службу. Домашний персонал — няня, водитель, домработница — обычно проверен хуже всех в этом круге; как его проверять и о чём договориться насчёт публикаций, разобрано в статье о том, как проверить няню и домашний персонал.
Хрестоматийные случаи#
Strava, 2018. Фитнес-приложение опубликовало глобальную тепловую карту пробежек. Каждый трек по отдельности безобиден, но в пустыне светящиеся замкнутые маршруты очертили периметры военных баз, о которых публично не сообщалось. Данные не были секретными — секретной оказалась их сумма.
Джон Макафи, 2012. Скрываясь от властей Белиза, Макафи дал интервью журналистам Vice. Те выложили фото «мы сейчас с Макафи» — в EXIF-метаданных снимка остались точные GPS-координаты. Один файл перечеркнул недели усилий по скрытию местоположения.
Как работает операционная безопасность: практическая логика#
Операционная безопасность начинается с инвентаризации, а не с установки нового приложения. Нужно ответить на пять вопросов:
- Что вы защищаете? Данные, маршруты, сделки, семью, активы, доступы, репутацию.
- От кого защищаете? Конкурент, мошенник, конфликтующий партнёр, бывший сотрудник, журналист, шантажист, случайный наблюдатель. Точнее вопрос звучит так: кто получит выгоду, если соберёт о вас достаточно данных?
- Какие данные опасны? Те, которые помогают найти, связать, предсказать, подтвердить или выдать себя за доверенное лицо.
- Где эти данные появляются? Соцсети, реестры, почта, облака, мессенджеры, старые сайты, домены, утечки, документы.
- Что можно сократить? Доступность, связность, повторяемость, количество людей с доступом.
Эти вопросы — адаптация классического пятишагового процесса OPSEC, который сформулировали военные и который до сих пор лежит в основе государственных методик: определить критичную информацию → проанализировать угрозы → проанализировать уязвимости → оценить риск → применить контрмеры. Частному лицу и бизнесу важна сама последовательность: сначала понять, что и от кого защищаете, и только потом выбирать инструменты.
Что входит в базовый контур операционной безопасности#
Задача OPSEC — не закрыть человека полностью, а уменьшить количество точек, через которые о нём можно собрать лишнее.
Контроль цифрового следа#
Базовая самопроверка начинается с поиска по своему имени, никам и почтам, плюс агрегаторы утечек вроде Have I Been Pwned, которые показывают, появлялась ли ваша почта в известных взломах. Для поиска одинакового никнейма по сотням площадок используют Sherlock и WhatsMyName, а удалённые страницы смотрят через Wayback Machine. Это первый слой — дальше нужно собирать связки между почтами, доменами, профилями и подрядчиками. Обратная задача — убрать найденное — разобрана в гайде о том, как удалить информацию о себе из интернета.
Безопасность аккаунтов и доступов#
Пароль — лишь часть картины. Важно, где включена двухфакторная аутентификация, какие устройства и приложения подключены к аккаунтам, у кого есть права администратора и какие сессии активны прямо сейчас. Классический 2FA через SMS или TOTP-коды обходится через AiTM-фишинг (Evilginx и аналоги): фейковый домен прокидывает форму логина к настоящему сервису и крадёт уже валидную сессию. Для критичных аккаунтов — почты, банка, корпоративных консолей — нужны passkeys или аппаратные ключи (YubiKey, Titan), которые AiTM не пробьёт.
Разделение контуров#
Частая ошибка — смешивать роли в одном цифровом контуре: личная почта используется для бизнеса, рабочий номер привязан к соцсетям, публичный Telegram пересекается с приватными чатами. Чем больше пересечений, тем проще восстановить цельную картину жизни, бизнеса и окружения.
Правила коммуникации#
Нужны простые правила:
- какие темы нельзя обсуждать в обычных мессенджерах;
- какие документы не отправляются без защищённого канала;
- кто может запрашивать доступы;
- как подтверждаются срочные просьбы о переводах, файлах и смене реквизитов;
- где хранятся чувствительные документы и когда они удаляются.
Минимизация данных#
Сервисам — только тот минимум персональных данных, без которого они не работают; доступ подрядчиков — закрывать по завершении работы; публикации, где срочность не критична, — смещать во времени. Параллельно работают юридические инструменты. В РФ 152-ФЗ даёт право требовать удаления персональных данных у агрегаторов и сайтов-визитниц. В ЕС и UK GDPR Art. 17 (право на забвение) позволяет вычистить себя из баз дата-брокеров и поисковой выдачи. Для удаления чужих фото и старого контента из выдачи Google работает DMCA-takedown.
OPSEC для криптоактивов#
В крипто-среде термин «опсек» живёт активнее, чем где-либо, — и не случайно. Блокчейн меняет базовое условие: каждая транзакция публична и остаётся публичной навсегда. Псевдонимность адреса — не анонимность. Как только один адрес связан с личностью, вся его история и все связи читаются задним числом.
Связка «человек ↔ адрес» возникает из бытовых мелочей: ENS-имя, совпадающее с ником; адрес для донатов в профиле; NFT-аватар, купленный с основного кошелька; скриншот портфеля «для друзей»; вывод на биржу, где пройден KYC. Дальше работает он-чейн аналитика — те же графы связей, что и в классическом OSINT, только с точными суммами и отметками времени.
У крипто-OPSEC есть измерение, которого нет у остальных контуров, — физическая безопасность. Публичная демонстрация размера портфеля превращает холдера в цель для «атаки гаечным ключом» (wrench attack): зачем взламывать кошелёк, если можно принудить владельца перевести средства самому. Список задокументированных физических нападений на холдеров ведётся годами и стабильно пополняется.
Базовые правила:
- не связывать публичный ник с адресами: отдельные адреса для донатов и публичных платежей, без переводов с основного кошелька и на него;
- никогда не показывать размер портфеля — ни скриншотом, ни «примерно на словах»;
- seed-фразы — вне облаков, заметок, фото и почты; критичные суммы — на аппаратном кошельке;
- отдельный «горячий» контур для DeFi и экспериментов, изолированный от основного;
- помнить, что покупка через биржу с KYC уже связала адрес с паспортом, — и строить контуры с учётом этого.
Как внедрять операционную безопасность без паранойи#
Операционная безопасность не требует отказаться от соцсетей, мессенджеров и публичности. Пошаговый разбор для руководителя и семьи — в отдельной статье OPSEC на практике; здесь — общая последовательность.
1. Определите критичные данные#
Составьте список того, что нельзя раскрывать без контроля. У бизнесмена это обычно переговоры, структура владения, маршруты поездок, корпоративные доступы, доверенные лица и финансовые документы. Если есть аудитория — адреса, семейные связи, старые аккаунты, личные номера и привычные локации.
2. Разделите личный, рабочий и публичный контуры#
| Контур | Для чего нужен | Что не стоит смешивать |
|---|---|---|
| Личный | Семья, близкий круг, приватные документы | Публичные каналы и рабочие регистрации |
| Рабочий | Команда, партнёры, подрядчики | Личные облака, личная почта, семейные аккаунты |
| Публичный | Аудитория, медиа, личный бренд | Основной номер, адреса, приватные чаты, реальные маршруты |
3. Проверьте старые аккаунты, почты и облака#
Найдите забытые профили, почты, форумы, облака и домены. По каждому проверьте: можно ли войти, включена ли 2FA, какие устройства и приложения подключены, есть ли активные ссылки на файлы, можно ли удалить или обезличить старые данные.
4. Ограничьте публикации и метаданные#
Перед публикацией фото, скриншота или документа проверьте, что видно кроме основного содержания: геометки, окна, отражения, бейджи, билеты, вкладки браузера, имена файлов, уведомления, номера кабинетов и названия проектов.
5. Настройте правила коммуникации#
В компании это короткий регламент для команды и помощников. В личном контуре — отдельный протокол: что не пересылается, где хранится, кто подтверждает срочные просьбы и когда материалы удаляются.
6. Проведите аудит цифрового следа#
Проверьте, что уже видно о вас в открытых источниках: поисковые системы, старые публикации, соцсети, домены, архивы сайтов, утечки, реестры, фотографии. По утечкам это отдельная работа — как проверить, где засветились ваши данные, по email, телефону и паролю, разобрано в соседнем гайде. У самостоятельной проверки есть ограничение: человек оценивает свои данные по намерению, а внешний наблюдатель — по тому, как их можно связать.
Что входит в OPSEC-аудит#
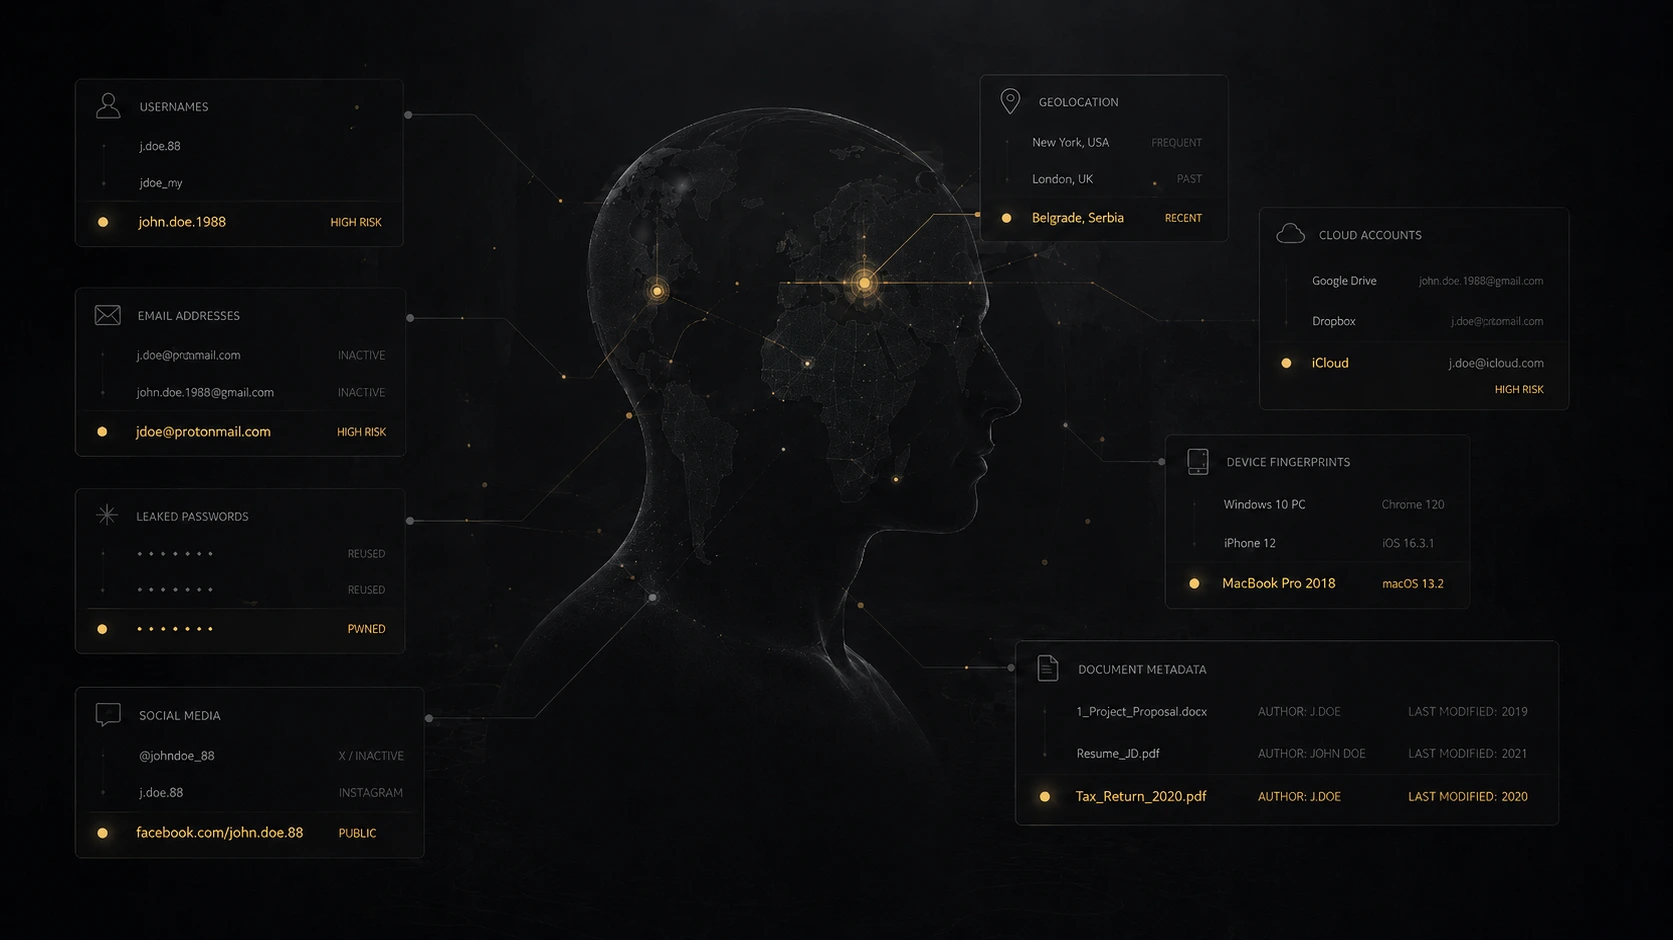
OPSEC-аудит — это не беглая проверка паролей и не поиск одного «слива», а анализ внешнего контура. Когда мы делаем аудит, ориентир один: что действительно можно найти в открытых источниках и утечках, сопоставить и использовать против владельца контура без доступа к его устройствам.
Обычно проверяются:
- публичные профили, старые аккаунты, никнеймы, email и номера;
- домены, сайты, архивные страницы, PDF, презентации и метаданные;
- упоминания в поиске, соцсетях, реестрах, медиа и документах;
- утечки, повторяющиеся идентификаторы и связки между сервисами;
- облака, активные ссылки, доступы подрядчиков и сторонние приложения;
- семейный, публичный, рабочий и корпоративный контуры;
- привычные маршруты, публикации в реальном времени и повторяющиеся паттерны.
Результат аудита — не список найденных ссылок, а ответ на три вопроса: какие данные создают риск, кто может ими воспользоваться и что закрыть первым. Один из технических векторов — слежка через само устройство; как её проверить, разобрано в гайде как проверить телефон на прослушку и слежку.
Когда аудит особенно нужен:
- перед публичным запуском проекта, фонда, канала или личного бренда — по старым аккаунтам и регистрациям доменов часто уже понятно, кто стоит за продуктом;
- перед крупной сделкой, переговорами или инвестиционным раундом — важно знать, что может собрать о вас другая сторона. Симметричная задача — проверить её саму: чек-лист проверки перед сделкой, а для покупки компании целиком — due diligence компании;
- после взлома почты, Telegram, облака или CRM — недостаточно сменить пароль, нужно понять, какие аккаунты связаны и где сохранились активные сессии;
- при росте публичности, капитала или конфликтности: после выступлений, инвестиций, судебных споров, развода, выхода в медиа.
Ту же оптику — что реально видно о человеке или компании со стороны — мы применяем в проверке по открытым источникам.
Как проверить свой OPSEC за пять минут#
Самостоятельный экспресс-чек не заменяет аудит, но показывает, есть ли в вашем внешнем контуре системные слабые места.
- Используется ли один и тот же ник, почта или номер на публичных и приватных площадках?
- Привязан ли личный Telegram, Instagram1 или WhatsApp1 к корпоративному контуру — рабочей почте, доменам, рекламным кабинетам?
- Остались ли у бывших подрядчиков, помощников или сотрудников активные доступы к CRM, рекламным кабинетам, облакам или корпоративной почте?
- Публикуете ли вы или окружение фото в реальном времени — с локацией, маршрутом, бейджем, внутренним интерфейсом или документами на фоне?
- Зарегистрированы ли рабочие домены, аккаунты или сервисы на личную почту без 2FA?
- Можете ли за пять минут перечислить все облака, форумы и старые сервисы, где остались ваши документы и резервные адреса?
- Есть ли правило подтверждать срочные просьбы — переводы, файлы, смену реквизитов — по независимому каналу?
- Знают ли семья, ассистент и команда, что не публиковать, не пересылать и не подтверждать без вашего разрешения?
FAQ#
Что такое OPSEC простыми словами?#
Операционная безопасность — это подход к защите информации о себе, своих действиях, планах, связях и привычках. Проще говоря, это умение не оставлять лишних следов и не давать посторонним собрать о вас больше, чем нужно.
Чем OPSEC отличается от кибербезопасности и цифровой гигиены?#
Кибербезопасность отвечает на вопрос «можно ли получить доступ к системе», цифровая гигиена закрывает базовые ошибки в работе с аккаунтами и устройствами. OPSEC отвечает на вопрос «что можно понять без доступа» и работает на уровне поведения, публикаций, маршрутов, коммуникаций и окружения. Даже при сильных паролях и 2FA риски остаются, если человек сам раскрывает адреса, связи, документы и привычки через открытые данные.
Нужен ли VPN для OPSEC?#
VPN решает узкую задачу: скрывает реальный IP и шифрует трафик на участке от устройства до VPN-сервера. Это не делает вас «невидимым» в OPSEC-смысле — соцсети, метаданные, переиспользование никнеймов, утечки старых аккаунтов и поведение в публичных каналах остаются открытыми. VPN полезен в специальных сценариях (публичный Wi-Fi, разделение рабочего и личного трафика), но не заменяет работу с цифровым следом.
Что такое OPSEC в крипте?#
Тот же подход, применённый к криптоактивам: не дать связать личность с адресами и размером портфеля. Блокчейн публичен навсегда, поэтому псевдонимность работает только до первой связки — ENS-имени, доната с основного кошелька, вывода через биржу с KYC. Базовые правила: разделять адреса по ролям, не демонстрировать портфель, держать seed-фразы вне облаков и учитывать физический риск — задокументированные случаи давления на холдеров исчисляются сотнями.
Что делать с рабочими документами в AI-сервисах?#
В потребительских тарифах ChatGPT, Claude и Gemini по умолчанию могут использовать введённые данные для обучения моделей, пока это не отключено в настройках. Для рабочих документов нужен enterprise-режим с явным отказом от обучения и логированием, отдельный корпоративный аккаунт или локальные модели. Загружать договоры, переговоры, финансовые данные и клиентские базы в публичные AI-сервисы — то же самое, что отправлять их в обычный чат без правил хранения.
Как часто проводить OPSEC-аудит?#
Базовая частота — раз в 6–12 месяцев. Внеочередной аудит имеет смысл перед публичным запуском, крупной сделкой и инвестиционным раундом, после взлома или подозрительной активности, при росте публичности, конфликте с партнёрами, разводе или судебном споре. В эти моменты внешний контур меняется быстрее, чем человек сам это замечает.
Можно ли внедрить OPSEC самостоятельно?#
Базовый уровень — да: проверить публичные профили, убрать лишние данные, разделить личные и рабочие каналы, включить 2FA на критичных аккаунтах, закрыть старые доступы, провести инвентаризацию облаков и почт. Внешний аудит нужен, когда задача — увидеть связи между данными так, как их видит наблюдатель, и понять, какие сценарии атаки из этого собираются.
Операционная безопасность означает, что нужно всё скрывать?#
Нет. OPSEC не требует исчезать из публичного поля. Его задача — отделить видимость от уязвимости. Можно вести бизнес, выступать, развивать личный бренд и оставаться публичным, но не раскрывать личную инфраструктуру, маршруты, семейные детали и рабочие доступы.
Вывод: OPSEC — это контроль, а не скрытность#
OPSEC редко требует уйти из сети. Гораздо чаще речь о контроле: какие следы вы оставляете и как они связываются между собой. Хорошая операционная безопасность не мешает работать, встречаться, выступать и вести переговоры — она убирает лишнюю предсказуемость и сокращает число точек, через которые на вас можно выйти. Практический следующий шаг — пройтись по 10 ошибкам цифровой гигиены: с них обычно начинается любая утечка.